导图社区 2.XSS注入
2.XSS注入
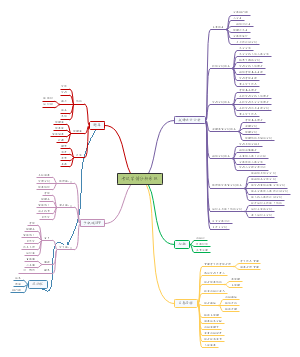
XSS:就是攻击者通过一些正常的站内交互途径(发布文章,添加文章、发送邮件,留言),提交含有恶意JavaScript脚本代码的文本内容。如果服务器端没有过滤这些恶意脚本,反面将其作为网站内容发布到Web页面上。当其他用户访问该页面时候,这些恶意脚本就会被执行,用户就会被攻击
提示: 本内容由社区用户上传并分享。平台不对内容的真实性、合法性、知识产权归属及是否侵害第三方权利进行事前审核或保证。本内容可能包含受版权保护的图片、字体或其他第三方素材,使用前请自行确认授权范围。
- XSS注入
- 后参透
后渗透之meterpretermeterpreter常用命令1.基本命令2.文件系统命令3.网络命令4.键盘监听5.系统命令6.mimikatz7.网络嗅探8.获取敏感信息9.获取 Hash10.通过 Hash 获..
- .Meterpreter
meterpreter是metasploit中的一个杀手锏,通常在漏洞利用成功后,会返回给攻击者一个攻击通道,其中有很多自动化操作 首先,我们使用metasploit中的另一个后门工具msfvenom生成一个木马...
- 2.Msfconsole
第一步:终端启动MSFCONSOLE 以管理员身份运行 sudo msfconsole 出现msf提示符了,就登录成功了 第二步:寻找模块 使用search加上自己想找的模块(相当于模糊查询) 使用search命令搜索所有有效的Linux模块 search linux
2.XSS注入
社区模板帮助中心,点此进入>>
- 后参透
后渗透之meterpretermeterpreter常用命令1.基本命令2.文件系统命令3.网络命令4.键盘监听5.系统命令6.mimikatz7.网络嗅探8.获取敏感信息9.获取 Hash10.通过 Hash 获..
- .Meterpreter
meterpreter是metasploit中的一个杀手锏,通常在漏洞利用成功后,会返回给攻击者一个攻击通道,其中有很多自动化操作 首先,我们使用metasploit中的另一个后门工具msfvenom生成一个木马...
- 2.Msfconsole
第一步:终端启动MSFCONSOLE 以管理员身份运行 sudo msfconsole 出现msf提示符了,就登录成功了 第二步:寻找模块 使用search加上自己想找的模块(相当于模糊查询) 使用search命令搜索所有有效的Linux模块 search linux
- 相似推荐
- 大纲