导图社区 第3章 信息系统治理3'-4'
第3章 信息系统治理3'-4'
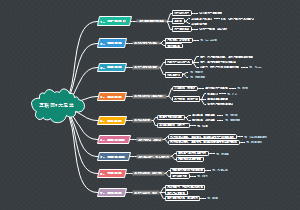
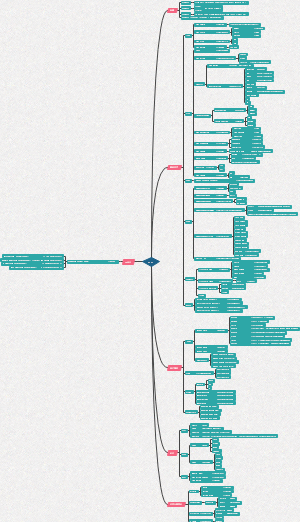
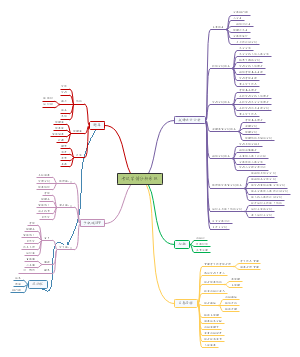
这份思维导图是信息系统治理章节知识梳理,主要分为 IT 治理与 IT 审计两大核心板块。IT 治理部分介绍 IT 治理基础,明确治理的组成部分、主要目标以及最高管理层、执行管理层、业务与服务执行层三级管理层次,围绕 IT 治理体系讲解体系构成、关键决策、体系框架、核心关切与实施原则,梳理 IT 治理各项任务。同时罗列 GB/T34960 系列标准、COBIT、ISO/IEC38500 等主流 IT 治理方法与标准,说明各类标准的适用场景与核心内容,强调 IT 治理核心是实现业务目标,管控 IT 风险,平衡价值交付。IT 审计板块讲解 IT 审计基础,界定审计的多维度范围,提出审计人员能力要求,解析固有风险、控制风险、检查风险等审计风险类型。梳理访谈、调查、风险评估等常规审计方法,介绍审计抽样、CAAT 计算机辅助审计、大数据审计等技术手段,阐述审计证据的充分性、客观性等关键特性,区分综合类、业务类、管理类审计底稿,完整还原审计准备、实施、终结、后续审计全流程,介绍三级复核制度,明确 IT 内部控制审计、IT 专项审计两类审计内容。无论备考系统规划与管理师的考生,还是从事 IT 治理审计相关工作的从业者,都可以借助这份导图夯实理论知识。
提示: 本内容由社区用户上传并分享。平台不对内容的真实性、合法性、知识产权归属及是否侵害第三方权利进行事前审核或保证。本内容可能包含受版权保护的图片、字体或其他第三方素材,使用前请自行确认授权范围。
- 软考高项
- 软考备考
- 信息系统治理
- IT 审计
- 高项第6章项目管理概论 3'-4'
这是一篇关于高项第6章项目管理概论 3'-4'的思维导图,分为项目基本要素、项目经理的角色、价值驱动的项目管理知识体系三大模块。6.2 项目基本要素讲解项目的目标与成果,区分约束性目标与收益,梳理项目的内外部运行环境,介绍组织系统、PMO 的类型与职能,同时讲解产品、项目、项目集管理,梳理产品生命周期,厘清项目、产品、运营之间的联系与区别。6.3 项目经理的角色,阐述项目经理的定位,讲解项目经理需要具备的领导力,详解项目经理的权力来源,梳理 12 个项目经理权力模型,帮助理解项目管理过程中的权力运用。6.4 价值驱动的项目管理知识体系,介绍 4 类项目生命周期,对比预测型、迭代型、增量型、敏捷型的特征差异,梳理 5 大过程组、10 大项目管理知识领域以及 4 大绩效域,点明价值交付体系的核心内涵,突出项目管理以交付价值为导向的核心理念。导图条理清晰,把高项本章零散考点进行整合,区分易混淆概念,梳理大量考试高频要点。无论备考软考高级的考生、项目管理从业者还是学习项目管理理论的学习者都可以借助这份导图高效梳理考点。
- 高项第5章信息系统工程 6'-8'
从目标到具体,从整体到局部,信息系统工程是构建安全高效系统的核心!本思维导图围绕信息系统工程第 5 章展开,先概览完整工程体系与安全系统框架,再逐层深入软件工程、数据工程、系统集成及安全工程四大板块,搭建起由宏观规划落地到细节实施的完整知识脉络。内容涵盖软件工程全生命周期,从需求分析、软件设计、软件实现、软件测试到部署运维,梳理各类开发模型与 CMMI 能力成熟度模型等核心考点,理清软件项目各阶段的工作任务。数据工程覆盖数据全生命周期管理,包含数据采集、数据治理、数据优化、存储迁移,同时重点讲解数据库安全、数据质量管控等实务要点,保障数据可靠可用。系统集成部分讲解集成基础、各类软硬件接口技术,梳理 COM、CORBA、J2EE 等主流技术规范,打通软硬件协同对接的技术逻辑。信息安全工程围绕安全体系建设、工程实施、验收测评展开,解读信息安全工程能力成熟度模型等关键概念,兼顾系统功能实现与安全风险防控。各个模块相互关联,既立足整体把握系统建设总目标,又拆解局部环节的实施细节,兼顾理论概念与工程实操,帮你快速掌握信息系统工程的全貌,理清系统建设从规划、开发、落地到安全验收的完整流程,夯实相关知识基础。无论软考备考学员、IT 项目从业人员还是系统工程学习者,都可以借助内容高效开展知识梳理与复习。
- 第3章 信息系统治理3'-4'
这份思维导图是信息系统治理章节知识梳理,主要分为 IT 治理与 IT 审计两大核心板块。IT 治理部分介绍 IT 治理基础,明确治理的组成部分、主要目标以及最高管理层、执行管理层、业务与服务执行层三级管理层次,围绕 IT 治理体系讲解体系构成、关键决策、体系框架、核心关切与实施原则,梳理 IT 治理各项任务。同时罗列 GB/T34960 系列标准、COBIT、ISO/IEC38500 等主流 IT 治理方法与标准,说明各类标准的适用场景与核心内容,强调 IT 治理核心是实现业务目标,管控 IT 风险,平衡价值交付。IT 审计板块讲解 IT 审计基础,界定审计的多维度范围,提出审计人员能力要求,解析固有风险、控制风险、检查风险等审计风险类型。梳理访谈、调查、风险评估等常规审计方法,介绍审计抽样、CAAT 计算机辅助审计、大数据审计等技术手段,阐述审计证据的充分性、客观性等关键特性,区分综合类、业务类、管理类审计底稿,完整还原审计准备、实施、终结、后续审计全流程,介绍三级复核制度,明确 IT 内部控制审计、IT 专项审计两类审计内容。无论备考系统规划与管理师的考生,还是从事 IT 治理审计相关工作的从业者,都可以借助这份导图夯实理论知识。
第3章 信息系统治理3'-4'
社区模板帮助中心,点此进入>>
- 高项第6章项目管理概论 3'-4'
这是一篇关于高项第6章项目管理概论 3'-4'的思维导图,分为项目基本要素、项目经理的角色、价值驱动的项目管理知识体系三大模块。6.2 项目基本要素讲解项目的目标与成果,区分约束性目标与收益,梳理项目的内外部运行环境,介绍组织系统、PMO 的类型与职能,同时讲解产品、项目、项目集管理,梳理产品生命周期,厘清项目、产品、运营之间的联系与区别。6.3 项目经理的角色,阐述项目经理的定位,讲解项目经理需要具备的领导力,详解项目经理的权力来源,梳理 12 个项目经理权力模型,帮助理解项目管理过程中的权力运用。6.4 价值驱动的项目管理知识体系,介绍 4 类项目生命周期,对比预测型、迭代型、增量型、敏捷型的特征差异,梳理 5 大过程组、10 大项目管理知识领域以及 4 大绩效域,点明价值交付体系的核心内涵,突出项目管理以交付价值为导向的核心理念。导图条理清晰,把高项本章零散考点进行整合,区分易混淆概念,梳理大量考试高频要点。无论备考软考高级的考生、项目管理从业者还是学习项目管理理论的学习者都可以借助这份导图高效梳理考点。
- 高项第5章信息系统工程 6'-8'
从目标到具体,从整体到局部,信息系统工程是构建安全高效系统的核心!本思维导图围绕信息系统工程第 5 章展开,先概览完整工程体系与安全系统框架,再逐层深入软件工程、数据工程、系统集成及安全工程四大板块,搭建起由宏观规划落地到细节实施的完整知识脉络。内容涵盖软件工程全生命周期,从需求分析、软件设计、软件实现、软件测试到部署运维,梳理各类开发模型与 CMMI 能力成熟度模型等核心考点,理清软件项目各阶段的工作任务。数据工程覆盖数据全生命周期管理,包含数据采集、数据治理、数据优化、存储迁移,同时重点讲解数据库安全、数据质量管控等实务要点,保障数据可靠可用。系统集成部分讲解集成基础、各类软硬件接口技术,梳理 COM、CORBA、J2EE 等主流技术规范,打通软硬件协同对接的技术逻辑。信息安全工程围绕安全体系建设、工程实施、验收测评展开,解读信息安全工程能力成熟度模型等关键概念,兼顾系统功能实现与安全风险防控。各个模块相互关联,既立足整体把握系统建设总目标,又拆解局部环节的实施细节,兼顾理论概念与工程实操,帮你快速掌握信息系统工程的全貌,理清系统建设从规划、开发、落地到安全验收的完整流程,夯实相关知识基础。无论软考备考学员、IT 项目从业人员还是系统工程学习者,都可以借助内容高效开展知识梳理与复习。
- 第3章 信息系统治理3'-4'
这份思维导图是信息系统治理章节知识梳理,主要分为 IT 治理与 IT 审计两大核心板块。IT 治理部分介绍 IT 治理基础,明确治理的组成部分、主要目标以及最高管理层、执行管理层、业务与服务执行层三级管理层次,围绕 IT 治理体系讲解体系构成、关键决策、体系框架、核心关切与实施原则,梳理 IT 治理各项任务。同时罗列 GB/T34960 系列标准、COBIT、ISO/IEC38500 等主流 IT 治理方法与标准,说明各类标准的适用场景与核心内容,强调 IT 治理核心是实现业务目标,管控 IT 风险,平衡价值交付。IT 审计板块讲解 IT 审计基础,界定审计的多维度范围,提出审计人员能力要求,解析固有风险、控制风险、检查风险等审计风险类型。梳理访谈、调查、风险评估等常规审计方法,介绍审计抽样、CAAT 计算机辅助审计、大数据审计等技术手段,阐述审计证据的充分性、客观性等关键特性,区分综合类、业务类、管理类审计底稿,完整还原审计准备、实施、终结、后续审计全流程,介绍三级复核制度,明确 IT 内部控制审计、IT 专项审计两类审计内容。无论备考系统规划与管理师的考生,还是从事 IT 治理审计相关工作的从业者,都可以借助这份导图夯实理论知识。
- 相似推荐
- 大纲