导图社区 【企业网络安全】拆解企业零信任安全架构
【企业网络安全】拆解企业零信任安全架构
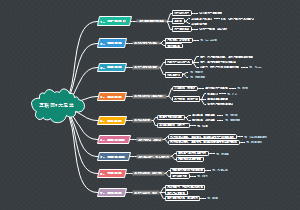
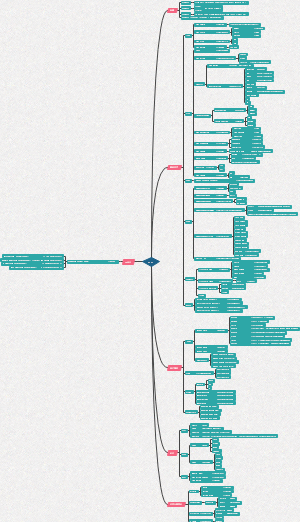
做网络安全汇报、零信任方案宣讲、学习零信任体系必备高清全景图!一张图吃透零信任完整知识体系,从概念起源、安全思维、核心架构、关键技术,到落地实践、实施路线与持续运营全链路完整梳理。内容覆盖零信任发展时间轴、5 大安全思维、4 大构建原则;拆解控制平面 数据平面架构,三大核心组件交互逻辑,IAM 身份管理、SDP 软件定义边界、微隔离等核心技术原理;包含多场景落地案例、三步实施落地线路,还有高层协同、资产梳理、部署上线、持续运维全套落地流程。逻辑分层清晰,图文可视化,省去你整理资料、绘制架构图的大量时间。适合网络安全工程师、信息安全负责人、售前方案、产品、运维人员,可直接用于方案 PPT 配图、内部培训课件、投标汇报、个人学习备考。高清原图,可放大查看细节,支持保存打印,快速看懂零信任整体建设框架,是零信任体系学习与方案输出的高效资料。
提示: 本内容由社区用户上传并分享。平台不对内容的真实性、合法性、知识产权归属及是否侵害第三方权利进行事前审核或保证。本内容可能包含受版权保护的图片、字体或其他第三方素材,使用前请自行确认授权范围。
- 架构图
- 信息安全
- 网络安全
- 安全方案
- 零信任
- 【企业网络安全】拆解企业零信任安全架构
做网络安全汇报、零信任方案宣讲、学习零信任体系必备高清全景图!一张图吃透零信任完整知识体系,从概念起源、安全思维、核心架构、关键技术,到落地实践、实施路线与持续运营全链路完整梳理。内容覆盖零信任发展时间轴、5 大安全思维、4 大构建原则;拆解控制平面 数据平面架构,三大核心组件交互逻辑,IAM 身份管理、SDP 软件定义边界、微隔离等核心技术原理;包含多场景落地案例、三步实施落地线路,还有高层协同、资产梳理、部署上线、持续运维全套落地流程。逻辑分层清晰,图文可视化,省去你整理资料、绘制架构图的大量时间。适合网络安全工程师、信息安全负责人、售前方案、产品、运维人员,可直接用于方案 PPT 配图、内部培训课件、投标汇报、个人学习备考。高清原图,可放大查看细节,支持保存打印,快速看懂零信任整体建设框架,是零信任体系学习与方案输出的高效资料。
- 【机器人】人形机器人产业全链路图谱
这份人形机器人产业全景导图,一次性梳理技术演进、发展时间线、产品场景分化、产业链图谱、市场需求、落地场景、商业模式与未来趋势!包含工业制造、仓储物流、医疗康养、家庭服务等 12 大落地场景,覆盖本体厂商、集成商、终端客户完整产业链条,清晰拆解四大主流商业模式。无论是写行业报告、做课题研究、PPT 汇报、产业分析,拿来就能直接复用,省去大量资料搜集、整理、绘图时间。导图结构逻辑完整,层级清晰,可直接编辑修改,按需增删内容,快速产出高质量可视化图表。适合投资人、产品、科研、行业分析人员,一份搞定人形机器人行业底层框架,大幅提升你的工作效率!
- AI 搜索资料【来源可信度】判断图
日常使用 AI 检索资料,常常难以辨别信息真伪,AI 生成内容容易出现事实偏差、数据错乱、来源虚构等幻觉问题,很多用户直接复制输出内容用于写作、报告和创作,很容易出现引用错误、论据失效等风险。这份 AI 搜索资料来源可信度判断图,搭建标准化打分评估模型,从来源权威性、信息时效性、证据完整度、表述客观性、资料可引用程度五大维度进行打分,每个维度划分低、中、高三档分值,单项分值 0‑2 分,整套评估满分 10 分。使用者可以对照表格逐项对 AI 输出的资料进行逐项评分,逐项核验信息出处、发布时间、论据支撑、立场倾向,再核算得出综合总分。依据总分自动划分三个使用等级:0‑3 分为待核查,可信度偏低,建议暂停直接使用,务必回溯原始来源核实内容;4‑7 分为谨慎引用,信息存在一定局限,使用时需要标注资料来源,做好补充交叉验证;8‑10 分可用于草稿,即便评分较高,依旧建议多渠道比对再定稿。图表同时附带对应的风险提示与实操建议,包含多源交叉验证、追踪原始出处、留存核查记录、存疑内容宁可不引用等实用准则。适合职场办公、学生写论文、自媒体素材整理、文案创作人群,拿到模板就能直接使用,规范信息核查流程,快速分辨 AI 检索内容的可靠程度,有效规避引用不实资料造成失误,养成严谨的信息甄别习惯,减少因 AI 幻觉带来的内容差错。
【企业网络安全】拆解企业零信任安全架构
社区模板帮助中心,点此进入>>
- 【企业网络安全】拆解企业零信任安全架构
做网络安全汇报、零信任方案宣讲、学习零信任体系必备高清全景图!一张图吃透零信任完整知识体系,从概念起源、安全思维、核心架构、关键技术,到落地实践、实施路线与持续运营全链路完整梳理。内容覆盖零信任发展时间轴、5 大安全思维、4 大构建原则;拆解控制平面 数据平面架构,三大核心组件交互逻辑,IAM 身份管理、SDP 软件定义边界、微隔离等核心技术原理;包含多场景落地案例、三步实施落地线路,还有高层协同、资产梳理、部署上线、持续运维全套落地流程。逻辑分层清晰,图文可视化,省去你整理资料、绘制架构图的大量时间。适合网络安全工程师、信息安全负责人、售前方案、产品、运维人员,可直接用于方案 PPT 配图、内部培训课件、投标汇报、个人学习备考。高清原图,可放大查看细节,支持保存打印,快速看懂零信任整体建设框架,是零信任体系学习与方案输出的高效资料。
- 【机器人】人形机器人产业全链路图谱
这份人形机器人产业全景导图,一次性梳理技术演进、发展时间线、产品场景分化、产业链图谱、市场需求、落地场景、商业模式与未来趋势!包含工业制造、仓储物流、医疗康养、家庭服务等 12 大落地场景,覆盖本体厂商、集成商、终端客户完整产业链条,清晰拆解四大主流商业模式。无论是写行业报告、做课题研究、PPT 汇报、产业分析,拿来就能直接复用,省去大量资料搜集、整理、绘图时间。导图结构逻辑完整,层级清晰,可直接编辑修改,按需增删内容,快速产出高质量可视化图表。适合投资人、产品、科研、行业分析人员,一份搞定人形机器人行业底层框架,大幅提升你的工作效率!
- AI 搜索资料【来源可信度】判断图
日常使用 AI 检索资料,常常难以辨别信息真伪,AI 生成内容容易出现事实偏差、数据错乱、来源虚构等幻觉问题,很多用户直接复制输出内容用于写作、报告和创作,很容易出现引用错误、论据失效等风险。这份 AI 搜索资料来源可信度判断图,搭建标准化打分评估模型,从来源权威性、信息时效性、证据完整度、表述客观性、资料可引用程度五大维度进行打分,每个维度划分低、中、高三档分值,单项分值 0‑2 分,整套评估满分 10 分。使用者可以对照表格逐项对 AI 输出的资料进行逐项评分,逐项核验信息出处、发布时间、论据支撑、立场倾向,再核算得出综合总分。依据总分自动划分三个使用等级:0‑3 分为待核查,可信度偏低,建议暂停直接使用,务必回溯原始来源核实内容;4‑7 分为谨慎引用,信息存在一定局限,使用时需要标注资料来源,做好补充交叉验证;8‑10 分可用于草稿,即便评分较高,依旧建议多渠道比对再定稿。图表同时附带对应的风险提示与实操建议,包含多源交叉验证、追踪原始出处、留存核查记录、存疑内容宁可不引用等实用准则。适合职场办公、学生写论文、自媒体素材整理、文案创作人群,拿到模板就能直接使用,规范信息核查流程,快速分辨 AI 检索内容的可靠程度,有效规避引用不实资料造成失误,养成严谨的信息甄别习惯,减少因 AI 幻觉带来的内容差错。
- 相似推荐
- 大纲